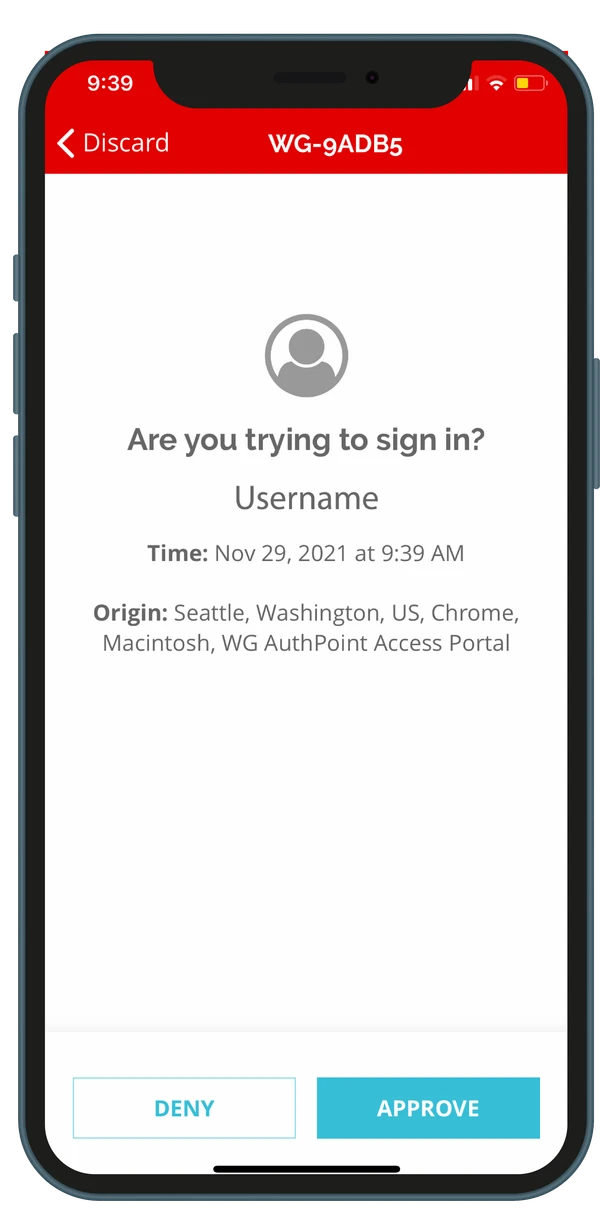
Uma solicitação no celular.
Receba uma notificação no aplicativo e confirme o acesso que você iniciou. O método depende de conectividade para a notificação.
O WatchGuard AuthPoint acrescenta verificações ao login para ajudar a proteger contas, computadores e acessos remotos. Conheça os métodos de autenticação e como a solução se adapta à rotina da sua equipe.
Conheça a proteção para seus acessos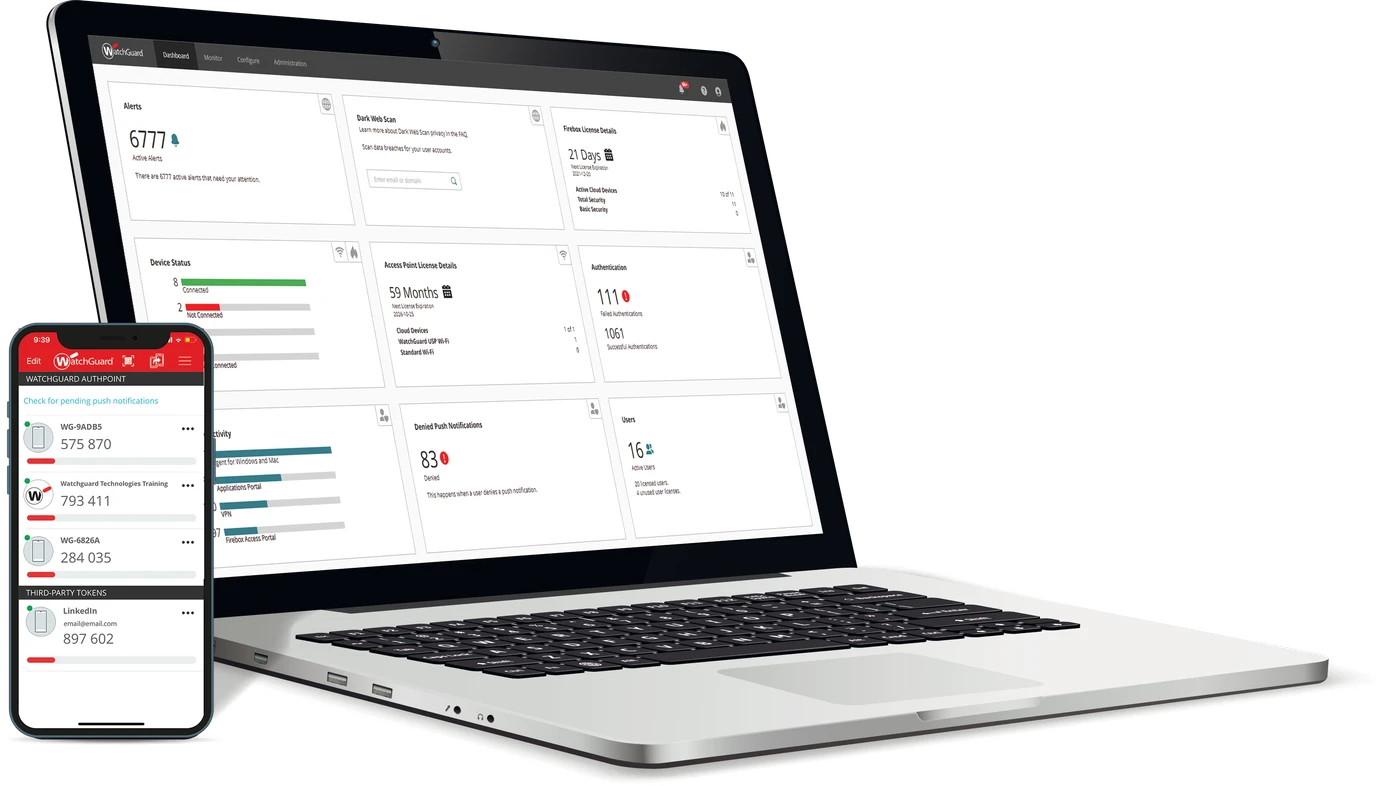
Conhecimento técnico para conectar segurança, infraestrutura e suporte.
Uma credencial descoberta pode ser usada por alguém que não é o dono da conta. A autenticação multifator acrescenta outra verificação para reduzir esse risco. No AuthPoint, os recursos protegidos e os métodos permitidos são definidos por políticas.
A pessoa inicia o login no recurso protegido.
O método permitido pela política realiza a verificação.
O acesso depende do resultado e das condições da política.
Notificação no celular, código temporário, QR code e chaves de acesso atendem a situações diferentes. O método disponível depende do recurso, da configuração e dos dispositivos utilizados.
Receba uma notificação no aplicativo e confirme o acesso que você iniciou. O método depende de conectividade para a notificação.
Leia o código exibido pelo recurso compatível usando o aplicativo AuthPoint. Pode atender cenários sem internet no celular, conforme a integração.
Use uma senha de uso único gerada pelo token. Ajuda em situações que não utilizam push, conforme o método habilitado.
Chaves FIDO2 oferecem autenticação resistente a phishing nos recursos compatíveis. Dispositivo, plataforma e configuração precisam oferecer suporte.
Tokens de hardware atendem usuários e ambientes onde o aplicativo móvel não é permitido ou não está disponível. Requer aquisição e configuração compatíveis.
Uma solicitação inesperada pode indicar uma tentativa de acesso. Recuse e avise o responsável pela TI. Push e OTP não têm a mesma resistência a phishing que passkeys FIDO2.
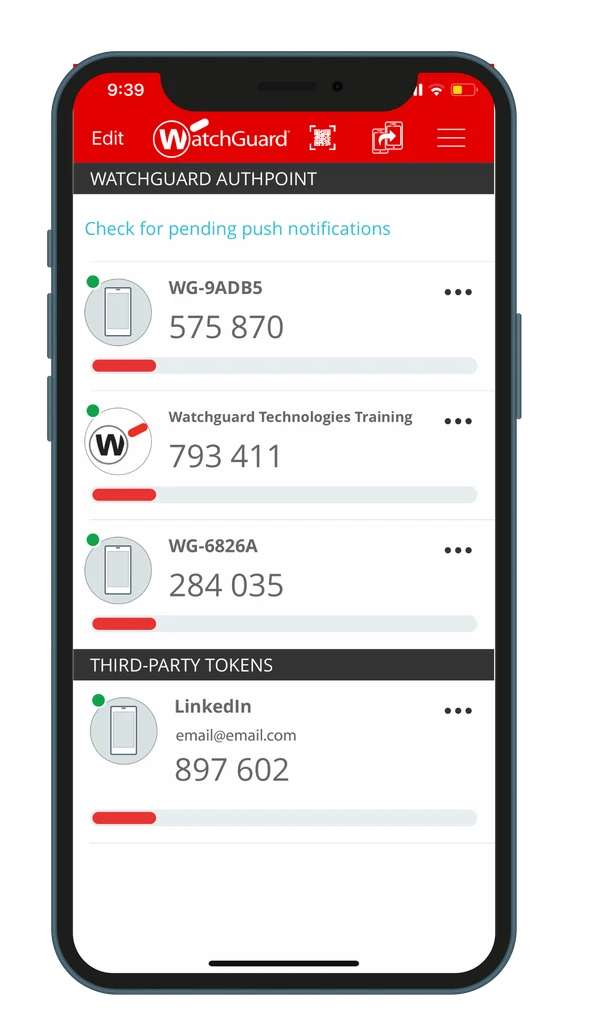
O aplicativo para Android e iOS reúne tokens de autenticação. A pessoa pode aprovar solicitações, ler QR codes ou consultar códigos de uso único, conforme os métodos liberados para cada recurso.
Ter um código no aplicativo não substitui a atenção ao endereço e à solicitação de login.
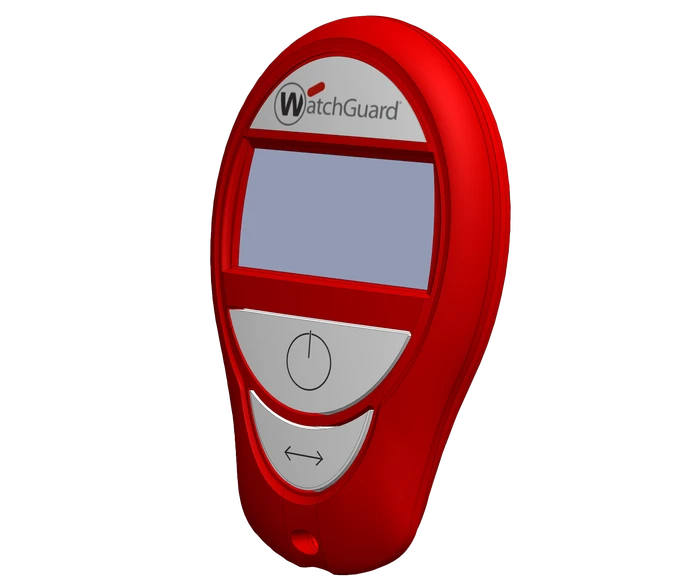
O token WatchGuard gera um código OTP a cada 30 segundos. É uma alternativa para equipes que não podem usar smartphones no trabalho ou preferem um dispositivo dedicado.
A ativação e a administração ocorrem no WatchGuard Cloud. Este modelo gera códigos OTP; chaves de segurança FIDO2 usam outra tecnologia. O dispositivo físico é adquirido separadamente.
Os métodos disponíveis variam por recurso e política. A autenticação offline em computadores exige a integração e o preparo específicos; não torna uma VPN ou serviço online acessível sem internet. Conheça os métodos oficiais ↗
Uma mesma solução pode reforçar o login em diferentes pontos do trabalho: VPN, computadores e aplicações na nuvem. O portal SSO reúne os aplicativos integrados para que a equipe encontre seus acessos em um só lugar.
Acrescente verificação aos acessos remotos em integrações compatíveis, como ambientes Firebox e recursos RADIUS.
O Logon app protege o login em Windows e macOS. Em configurações compatíveis, permite usar Windows Hello ou Touch ID, além de métodos do AuthPoint. A autenticação offline precisa ser preparada previamente.
Integre aplicações compatíveis e reúna acessos no portal de aplicativos. SSO não significa que qualquer aplicação aceite a integração.
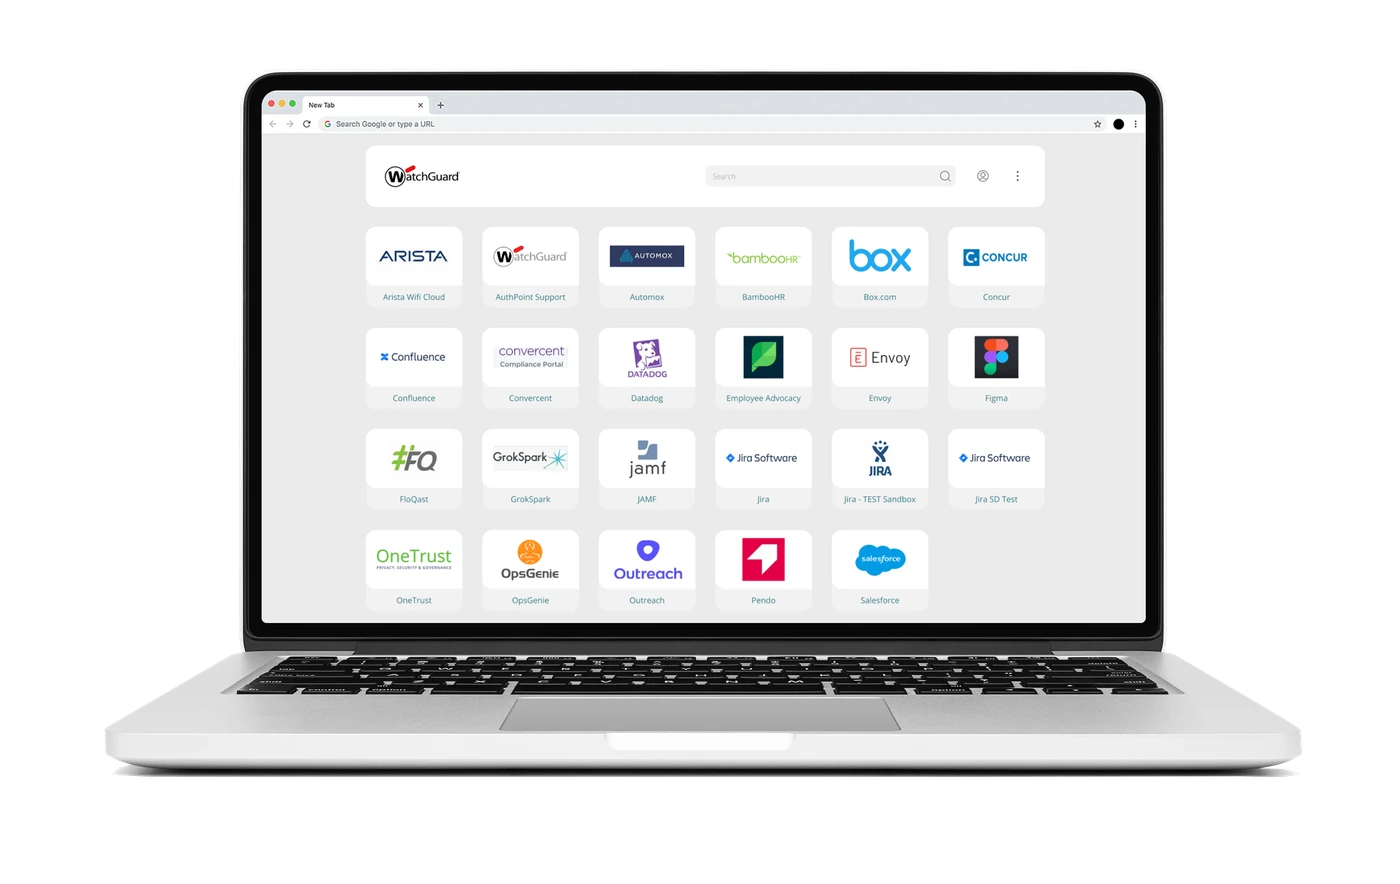
Depois de autenticar, a pessoa encontra os aplicativos integrados em um portal e utiliza os acessos disponíveis para seu perfil. Isso facilita a rotina de quem alterna entre sistemas durante o dia.
Os aplicativos e atalhos da imagem são exemplos do fabricante. A disponibilidade depende das integrações e das licenças dos serviços utilizados.
AuthPoint pode atuar como MFA externo em cenários compatíveis. Essa integração requer Microsoft Entra ID P1 ou superior, além da configuração necessária; os requisitos são distintos do uso independente do AuthPoint.
No WatchGuard Cloud, a TI administra usuários, tokens e políticas. Condições de rede, horário e localização ajudam a ajustar a proteção ao contexto de cada acesso, nos recursos compatíveis.
Grupos e políticas relacionam usuários aos recursos protegidos e aos métodos de autenticação permitidos.
Registros permitem acompanhar autenticações e investigar falhas e tentativas recusadas.
Administre ativação, substituição e revogação de tokens junto às mudanças da equipe. O Device DNA vincula o token móvel ao dispositivo para ajudar a dificultar sua clonagem.
Defina condições para acessos a partir de redes autorizadas.
Aplique períodos permitidos conforme a rotina da equipe.
Use países e áreas geográficas como condições nos recursos compatíveis.
Geocinética ajuda a identificar mudanças de localização incompatíveis com o tempo entre acessos.
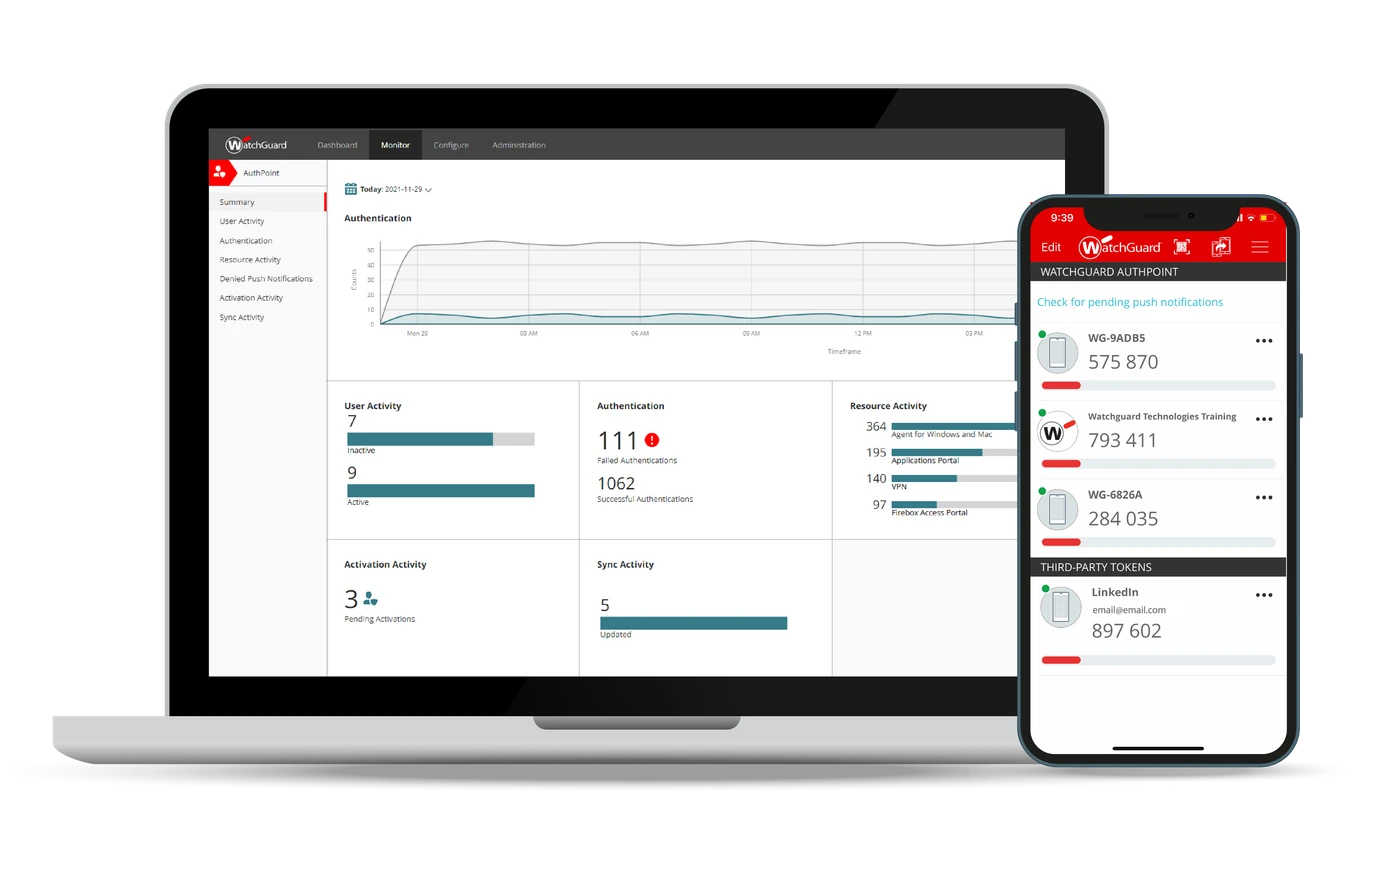
As condições disponíveis variam por integração. Recursos RADIUS têm limitações para condições de rede e localização; a geocinética é avaliada depois da autenticação. Conheça as políticas de acesso ↗
A integração com ThreatSync ajuda a correlacionar eventos como tentativas malsucedidas e excesso de solicitações push. Conforme os produtos e as permissões disponíveis, a resposta pode envolver bloqueio de usuário, bloqueio de IP no Firebox ou isolamento de endpoint. Essas ações dependem das integrações e licenças correspondentes.
A MFA complementa os demais controles de segurança. Contas privilegiadas, dispositivos, permissões e resposta a incidentes também precisam de administração.
AuthPoint MFA oferece a proteção da autenticação e a gestão dos acessos. Total Identity Security acrescenta o monitoramento de credenciais na dark web para ajudar a identificar contas expostas e orientar a resposta.
 PROTEÇÃO DO LOGIN
Métodos de autenticação, políticas e administração para reforçar o acesso aos recursos integrados.
 AUTENTICAÇÃO E EXPOSIÇÃO
Combina AuthPoint MFA com monitoramento de credenciais expostas para ampliar a visibilidade de riscos de identidade.
| Recurso | AuthPoint MFA | Total Identity Security |
|---|---|---|
| Autenticação multifator | Incluída | Incluída |
| Push, QR code e códigos OTP | Incluídos | Incluídos |
| Passkeys FIDO2 em recursos compatíveis | Incluídas | Incluídas |
| Portal SSO e políticas Zero Trust | Incluídos | Incluídos |
| Logon app em computadores compatíveis | Incluído | Incluído |
| Integração com ThreatSync | Incluída | Incluída |
| Administração no WatchGuard Cloud | Incluída | Incluída |
| Monitoramento de credenciais na dark web | Não incluído | Incluído |
Monitoramento de credenciais não garante encontrar todos os vazamentos e exige ações quando ocorre um alerta. Licenças de usuários, tokens e integrações são conferidos conforme a modalidade. Conheça o Total Identity Security ↗
Ativar um usuário, trocar de celular, perder um dispositivo ou desligar um colaborador exige procedimentos claros. Planejar essas situações ajuda a manter a proteção e a continuidade do trabalho.
Cadastrar e orientar a pessoa sobre o recurso e o método de acesso.
Confirmar somente solicitações reconhecidas e comunicar acessos inesperados.
Ter um procedimento validado para perda, troca ou indisponibilidade do dispositivo.
Remover os acessos e tokens quando terminar o vínculo ou houver suspeita de comprometimento.
A Risco Zero ajuda a identificar as integrações, os métodos e a modalidade de AuthPoint adequados ao seu ambiente. Comece pelos acessos que representam maior risco para a operação.
Fale com a Risco Zero